 alertou seus clientes sobre um incidente de segurança q...)
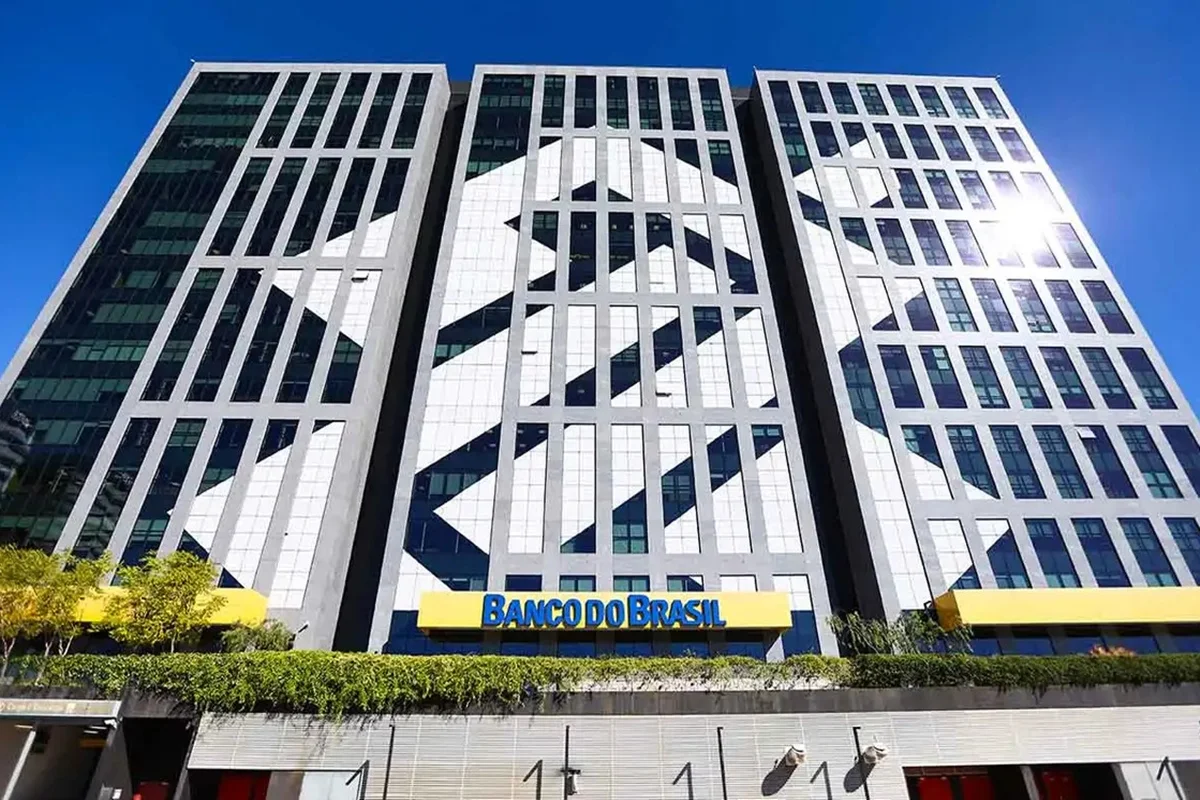
O Banco do Brasil (BB) alertou seus clientes sobre um incidente de segurança que ocorreu na última quinta-feira, 12 de novembro, quando foi detectado um acesso não autorizado a dados cadastrais de alguns usuários.
Entre as informações que podem ter sido expostas estão CPF, endereço de e-mail, número da agência e, em certos casos, o número da conta bancária.
A instituição financeira esclareceu que não houve invasão em seus sistemas, nem exposição de senhas, tokens ou códigos de segurança. Além disso, não foram identificadas transações financeiras resultantes desse acesso não autorizado.
Ações de segurança adotadas
Em resposta ao incidente, o Banco do Brasil ativou imediatamente seus protocolos de segurança, implementando medidas adicionais de monitoramento e proteção de dados. A nota enviada aos clientes destaca que a violação ocorreu devido ao uso indevido de uma credencial válida por terceiros, a qual já foi revogada pelo banco.
Com a exposição de dados pessoais, a instituição alertou sobre o risco de tentativas de golpes, como mensagens fraudulentas (phishing) e abordagens de engenharia social. O banco enfatiza que não solicita senhas, códigos de segurança ou instalação de aplicativos para movimentações financeiras em nome de contas seguras.
“O principal risco é a tentativa de golpes, mensagens falsas (phishing) e abordagens de engenharia social, nas quais criminosos se passam pelo Banco ou por outras instituições para obter senhas, códigos ou dados adicionais. Recomendamos atenção a mensagens e contatos suspeitos”, afirma a nota do BB.
Nota do Banco do Brasil aos clientes
“Prezado(a) cliente,
Para nós, a transparência em nosso relacionamento e o cuidado com suas informações são muito valiosos. Por isso, informamos que identificamos, em 12/11/2023, acesso não autorizado a alguns de seus dados pessoais que podem incluir nome, CPF, e-mail, agência e, em alguns casos, número de conta. Não houve invasão aos sistemas, exposição de senhas, tokens ou códigos de segurança, nem foram identificadas transações financeiras decorrentes do incidente.
Ao identificar a ocorrência, o Banco imediatamente acionou seus protocolos de segurança e iniciou a apuração do fato ocorrido. As apurações realizadas indicam que o acesso não autorizado decorreu do uso indevido, por terceiros, de credencial válida, a qual já foi revogada, cessando a prática do ato.
O Banco do Brasil está adotando procedimentos adicionais de monitoração e medidas previstas em seus protocolos de segurança, privacidade e proteção de dados, incluindo as comunicações aplicáveis ao caso, em cumprimento à Lei Geral de Proteção de Dados Pessoais (Lei nº 13.709/2018).
Como foram expostos alguns dados de identificação e de contato, o principal risco é a tentativa de golpes, mensagens falsas (phishing) e abordagens de engenharia social, nas quais criminosos se passam pelo Banco ou por outras instituições para obter senhas, códigos ou dados adicionais. Como medida preventiva, recomendamos atenção a mensagens e contatos suspeitos. O BB não solicita senhas, códigos de segurança, instalação de aplicativos ou movimentações financeiras para supostas contas seguras.
Caso receba um link ou uma mensagem suspeita ou, ainda, identifique uma página falsa em nome do BB, encaminhe para abuse@bb.com.br, assim podemos tomar medidas junto aos serviços de hospedagem e provedores de acesso e conteúdo na internet. Reafirmamos nosso compromisso com a transparência, a segurança da informação e a privacidade de seus dados, que são nossa prioridade. O Banco do Brasil é reconhecido como uma das instituições financeiras que mais investem em proteção dos dados dos titulares e em segurança da informação.
Para obter mais informações sobre o incidente, procure nossos canais oficiais: Fale Com pelo App BB ou Central de Relacionamento BB (4004 0001 / 0800 729 0001).”